Nice · Sophia Antipolis · Cannes · Antibes

Cybersécurité pour PME à Nice et en PACA

MZ Informatique audite, sécurise et surveille le système informatique des PME de Nice, Sophia Antipolis, Cannes et Antibes. Audit de sécurité, protection des postes et des sauvegardes, sensibilisation des équipes au phishing, alarmes et caméras : un interlocuteur unique, joignable au 06 52 57 47 69, et un plan d'action écrit et chiffré avant la moindre dépense.

48 %des victimes de rançongiciel en France sont des TPE, PME et ETI — ANSSI, 2025

Pourquoi les PME sont-elles les premières cibles des cyberattaques ?

Parce qu'elles sont les moins bien défendues, pas parce qu'elles sont les plus riches. Dans son Panorama de la cybermenace 2025, l'ANSSI indique que 48 % des victimes de rançongiciel recensées en France sont des TPE, PME et ETI, contre 37 % un an plus tôt — la première catégorie de victimes, devant les collectivités territoriales et les établissements de santé. L'agence a traité 128 compromissions par rançongiciel sur l'année. Une PME de vingt salariés à Nice ou à Sophia Antipolis présente exactement le profil recherché : des données qui ont de la valeur — devis, paie, fichiers clients — un budget informatique contraint, aucun responsable sécurité en interne, et souvent un accès aux systèmes d'un donneur d'ordre plus gros. Les attaquants ne vous visent pas nommément : ils scannent, trouvent un accès distant mal protégé ou un mot de passe réutilisé, et entrent.

Source : ANSSI, Panorama de la cybermenace 2025 (CERT-FR), publié le 11 mars 2026.

La bonne nouvelle tient en une phrase : ces portes d'entrée sont peu nombreuses et se ferment vite. Dans la quasi-totalité des parcs que nous auditons sur la Côte d'Azur, trois failles reviennent — un accès distant ouvert sur Internet sans double authentification, des sauvegardes stockées sur le même réseau que les données, et des comptes d'anciens salariés jamais désactivés. Aucune des trois ne coûte cher à corriger.
En quoi consiste un audit de cybersécurité pour une PME ?

Un audit de cybersécurité PME est un état des lieux complet de votre informatique, réalisé sur site puis restitué à l'écrit. Chez MZ Informatique, il se déroule en trois temps. Une demi-journée sur place : inventaire des postes, serveurs, mobiles et équipements réseau, vérification des sauvegardes et de leur restauration réelle, revue des comptes utilisateurs et des accès distants, contrôle des mises à jour et des antivirus. Deux à trois jours d'analyse : cartographie des données sensibles, test des mots de passe, recherche d'expositions publiques et de fuites déjà connues. Une restitution d'une heure : un rapport écrit qui classe chaque risque par gravité et par coût de correction, avec un plan d'action priorisé sur trois, six et douze mois. Comptez une semaine entre la visite et le rapport. Le premier audit est gratuit et sans engagement.

  • Vous restez propriétaire du rapport, même si vous ne travaillez pas avec nous.
  • Aucune interruption de service : les tests se font en dehors des heures critiques.
  • Le rapport est lisible par un dirigeant, pas seulement par un informaticien.

Voir le détail de l'audit de sécurité informatique.

Combien coûte la cybersécurité pour une PME ?

Le budget dépend du nombre de postes et du niveau de protection visé, mais il se chiffre à l'avance et ne bouge pas en cours de route. Pour une PME des Alpes-Maritimes de dix à trente postes, le chiffrage se découpe toujours de la même façon : audit de sécurité complet — le premier audit restant gratuit ; mise en conformité initiale, une intervention ponctuelle qui ferme les failles identifiées et remet les sauvegardes d'aplomb ; protection et supervision au forfait mensuel, par poste et par mois, incluant antivirus supervisé, sauvegarde externalisée, mises à jour et assistance ; sensibilisation des équipes, par session. Le chiffrage définitif dépend de trois facteurs seulement : le nombre de postes et de serveurs, la présence ou non d'un serveur de fichiers à sécuriser, et le niveau de supervision souhaité — simple alerte ou intervention garantie.

Nous ne pratiquons ni engagement de trois ans, ni facturation à la surprise. Chaque devis distingue ce qui est indispensable de ce qui est confortable, pour que vous puissiez étaler l'investissement sur plusieurs exercices si nécessaire.

Comment sensibiliser ses équipes au phishing ?

Le phishing reste la porte d'entrée la plus utilisée, parce qu'il ne vise pas la machine mais la personne pressée. La sensibilisation efficace tient en trois éléments. Une campagne de test réelle : nous envoyons de faux e-mails d'hameçonnage calibrés sur votre activité — fausse facture d'un fournisseur, faux message du dirigeant, fausse notification bancaire — et nous mesurons qui clique, sans jamais nommer personne. Un atelier d'une heure, sur site à Nice ou en visio, qui part des résultats de la campagne : reconnaître une adresse d'expéditeur falsifiée, vérifier un lien avant de cliquer, réagir à une demande urgente de virement. Une procédure écrite affichée : à qui signaler un e-mail douteux, et quoi faire dans les dix minutes qui suivent un clic malheureux. Une seconde campagne trois mois plus tard mesure le progrès réel.

C'est l'action la moins coûteuse du plan d'action, et souvent la plus rentable — voir notre offre de sensibilisation au phishing.

Que faire en cas d'attaque en cours ?

Agissez dans cet ordre, sans improviser. Un : isolez — débranchez le câble réseau et coupez le Wi-Fi des postes touchés, mais n'éteignez pas les machines : la mémoire vive contient des traces indispensables à l'analyse. Deux : protégez les sauvegardes en déconnectant physiquement les disques et en coupant l'accès au stockage distant, avant que le chiffrement ne les atteigne. Trois : appelez un professionnel avant de tenter une restauration : une restauration lancée trop tôt réinfecte le réseau. Quatre : ne payez pas la rançon — le paiement ne garantit ni la clé, ni la non-diffusion des données. Cinq : déclarez — plainte auprès de la police ou de la gendarmerie, et notification à la CNIL sous 72 heures si des données personnelles sont concernées.

Attaque en cours ? Appelez-nous immédiatement, nous intervenons sur Nice et les Alpes-Maritimes.

Urgence : 06 52 57 47 69

Voir notre offre de protection contre les rançongiciels et notre approche de la sauvegarde et du plan de reprise.

48 %

des victimes de rançongiciel recensées en France sont des TPE, PME et ETI, contre 37 % l'année précédente.

ANSSI — Panorama de la cybermenace 2025
128

compromissions par rançongiciel traitées par l'agence nationale sur la seule année 2025.

ANSSI — Panorama de la cybermenace 2025
72 h

délai légal pour notifier la CNIL après une violation de données personnelles.

RGPD, article 33

Sur le terrain

Nous venons voir votre installation avant d'en parler

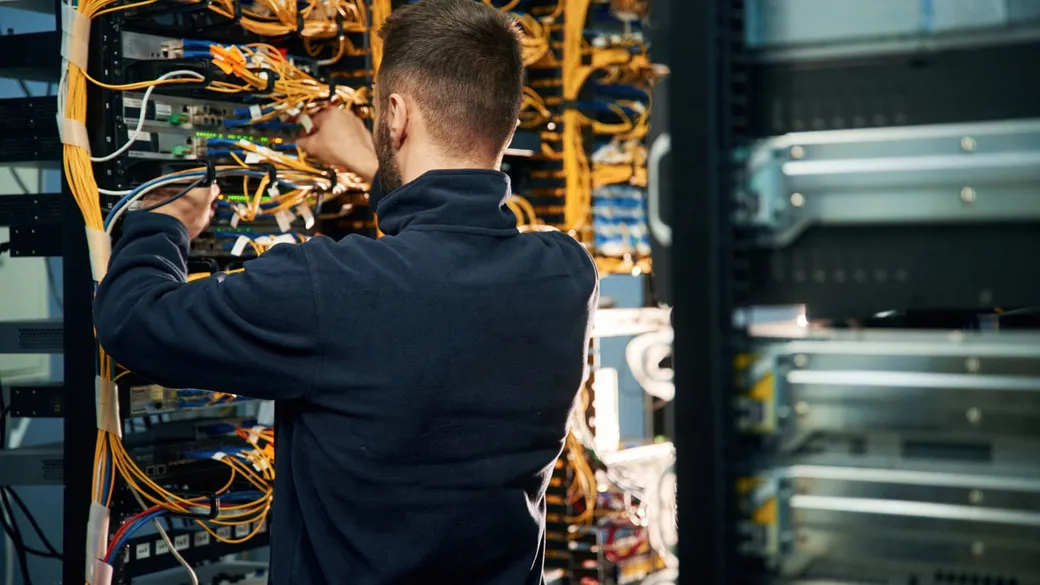
Un audit ne se fait pas à distance sur un questionnaire. Nous ouvrons la baie, testons une restauration de sauvegarde et regardons comment vos équipes travaillent réellement.

Résultats & garanties

Ce que ça donne concrètement

Aucune étude de cas de cybersécurité n'est publiée à ce jour : une référence n'est mise en ligne qu'avec l'accord écrit du client.

Diplômes, agrément et références

  • Master CASPAR — cryptographie, sécurité et vie privée, 2021
  • Ingénieur SUPINFO (grade de master), 2015
  • Agrément CIR et CII — ministère chargé de la Recherche

Questions fréquentes

Cybersécurité PME : ce qu'on nous demande

Combien de temps dure un audit de sécurité pour une PME de vingt postes ?

Une demi-journée sur site, puis deux à trois jours d'analyse et une restitution d'une heure. Comptez une semaine entre notre visite et la remise du rapport écrit. L'activité de vos équipes n'est pas interrompue : les tests qui peuvent gêner sont menés hors des heures d'ouverture.

Un antivirus et une sauvegarde suffisent-ils à protéger une PME ?

Non, mais ils constituent la base. Un antivirus ne bloque pas un mot de passe volé, et une sauvegarde branchée en permanence sur le même réseau est chiffrée en même temps que le reste. Il faut y ajouter la double authentification sur les accès distants et la messagerie, une sauvegarde déconnectée ou externalisée testée régulièrement, et la suppression des comptes inutilisés.

Intervenez-vous dans tout le département des Alpes-Maritimes ?

Oui. Nous nous déplaçons à Nice, Sophia Antipolis, Cannes, Antibes, Grasse et Menton. Les interventions d'urgence sur Nice et sa périphérie immédiate se font le jour même dans la mesure de nos disponibilités ; ailleurs dans le département, sous 24 à 48 heures.

Que se passe-t-il si nous sommes déjà attaqués au moment de l'appel ?

Nous prenons l'appel en priorité et vous guidons immédiatement au téléphone sur les gestes d'isolement, avant même de nous déplacer. Nous procédons ensuite au confinement, à l'analyse de l'origine de l'intrusion, à la restauration depuis une sauvegarde saine et à la remise en service progressive, puis nous vous accompagnons pour le dépôt de plainte et la notification CNIL si des données personnelles sont concernées.

Où en est votre sécurité informatique ?

Un audit gratuit et sans engagement, sur site à Nice, Sophia Antipolis, Cannes ou Antibes. Vous repartez avec un état des lieux écrit ; à vous de décider ensuite.